Claude を操る側ではなく、Claudeに操られる側にされていた──そう言いたくなる事例が、Anthropicの最新レポートに載っている。同社は2026年9月10日、脅威インテリジェンスレポート「Detecting and countering misuse of AI: September 2026」を公開した。2025年12月から2026年8月までの9カ月間、自社が検知・阻止してきたClaudeの悪用事例をまとめたものだ。
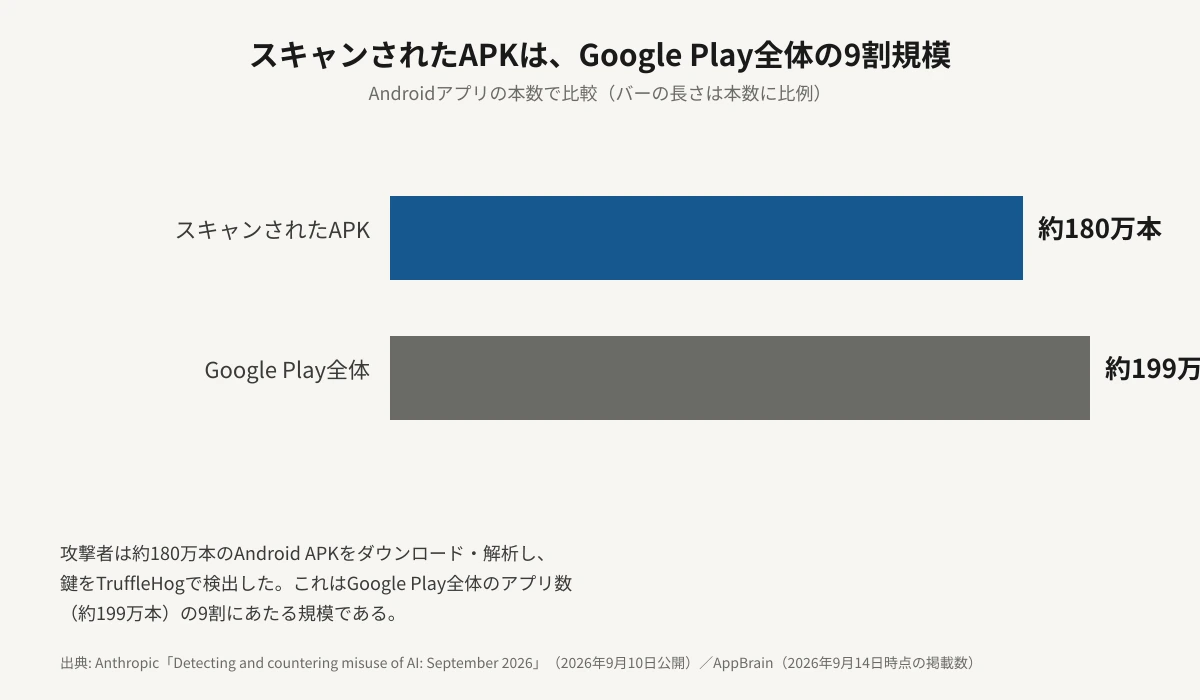
中でも目を引くのが、ハッカー集団がClaudeを使ってAndroidアプリ180万本を解析し、中に埋め込まれた認証情報を根こそぎ盗み出していた事例である。180万本という数は、Google Play全体に並ぶアプリ数のおよそ9割に相当する。もう一つ、Claudeの割引販売をうたうニセの代理店が、利用者のログイン情報ごと盗んでいた事例も載っている。どちらも、AIツールを選ぶ側が知っておいて損はない話だ。
⚠ 情報の鮮度について
一次情報はAnthropic公式の脅威インテリジェンスレポート(2026年9月10日公開)です。本記事公開時点で公開から約5日が経過しており、速報ではなく整理・解説として書いています。レポートは7つの被害領域を横断する大部な報告書のため、本記事では読者との関わりが深い「Androidアプリからの鍵の窃取」と「ニセ代理店による認証情報の詐取」の2件を中心に扱います。
Section 01
180万本のAPKから鍵を盗んだ手口
Anthropicの説明によれば、フランス語話者とみられる攻撃者(ハンドル名「frkoo」、別名「MeowSHA」「blazespider」)は、Amazon Web Servicesの仮想サーバー10台に分散パイプラインを組み、複数のアプリストアからAndroidアプリのパッケージファイル(APK)を大量にダウンロードした。合計で180万本にのぼる。ダウンロードしたAPKはその場で解凍(デコンパイル)し、オープンソースの検出ツール「TruffleHog」を使って、コードの中に直接書き込まれたAPIキーやパスワードなどの認証情報を探し出す仕組みだった。見つかった秘密情報は種類ごとに整理され、Telegramのグループへ自動で転送されていたという。同じパイプラインは、GitHubからも別の認証情報を収集していた。
Anthropicはこの攻撃者を、大規模情報漏えいで知られるハッカー集団「ShinyHunters」の関係者(社内コード「GTG-50014」)と分類している。認証情報探しという下調べそのものを、Claudeに実行させていたという点が今回の核心だ。
180万本
スキャンされたAndroid APKの数
10台
使われたAWSの仮想サーバー数
9カ月
レポートが対象にした期間(2025年12月〜2026年8月)
一言でまとめると──「攻撃者は、認証情報探しという下調べを丸ごとClaudeに任せ、Google Playにあるアプリのほぼすべてを対象に、鍵を探し当てていました」。
Section 02
ニセ代理店とは──「格安Claude」の罠
レポートにはもう一件、利用者に直接関わる事例が載っている。ロシア語・ウクライナ語話者とみられるグループ(社内コード「GTG-50021」)が、Claudeへの割引アクセスをうたうニセの代理店サービスを運営していた。
利用者が申し込むと、実際には別のAIモデルへ黙って通信を転送していた。利用者が「Claudeを使っている」と思って送っていたやり取りは、Claudeではない何かに渡っていたことになる。同時に、申し込み時にインストールさせるツールの中に認証情報を盗むプログラムが仕込まれており、利用者本人の正規のAnthropicアカウント情報まで窃取されていた。盗んだ認証情報は、他の不正な代理業者へ転売されていたという。
⚠ 「正規料金より安い」の裏側
公式の月額プランや正規パートナー経由の契約より大幅に安いClaude・ChatGPT・Geminiなどの「アクセス権」を個人ブローカーやSNS経由で見かけたら、まず疑ってください。安さの裏で、送っている内容が別モデルに渡っていたり、アカウント情報そのものを盗まれていたりする可能性があります。Anthropicもレポートの中で、AIへのアクセスは正規の販売チャネルを通じてのみ購入するよう呼びかけています。
Section 03
なぜAIエージェントでここまでできるのか
今回のレポートでAnthropicが繰り返し強調しているのが、AIエージェントによって攻撃の敷居が下がったという指摘だ。
AIは、潤沢な資金を持つ国家主導の作戦と、個人の攻撃者とを隔ててきた人員とツールの差を押し潰した。
— Anthropic「Detecting and countering misuse of AI: September 2026」より(筆者訳)
これまでなら、180万本のアプリを解析して認証情報を探すには、専門知識を持つ複数の技術者とそれなりの期間が必要だった。今回の攻撃者は、その作業の設計と実行をAIエージェントに委ね、少人数のまま国家レベルの作戦に匹敵する規模を成立させている。今回のレポートが扱った事例は、ロシアの国家関与が疑われるスパイ活動(社内コード「GTG-20006」)や、中国語話者の攻撃基盤集団(同「GTG-10007」)など、性質の異なる攻撃者にも及ぶ。「手口が洗練されているかどうか」は、もはや攻撃者の正体を見分ける手がかりにならない、というのがAnthropicの見立てだ。
01
下調べの自動化
大量のファイルを機械的に解析し、パターンを探す作業は、AIエージェントが最も得意とする領域と重なる。人手なら断念する規模の下調べが実行可能になった。
02
攻撃と防御が同じ道具を使う
攻撃者が使うAIエージェントの技術は、開発者が日常のコーディングで使う技術とほぼ同じものだ。防御側だけがAIエージェントを避けて済む話ではない。
03
見分けのつかない依頼
「このAPKの中身を調べて」という依頼だけを見れば、セキュリティ研究者の作業と攻撃者の下調べは区別が難しい。AI提供企業側の検知にも限界がある。
Section 04
AIツールを選ぶ側が気をつけること
今回の2つの事例は、Claude自体に欠陥があったという話ではない。悪用されたのは「使われ方」であり、実害を受けたのは主に開発者と、割引を求めた利用者だ。読者に置き換えると、次の2点が具体的な行動につながる。
1つ目は、アプリやスクリプトの中にAPIキーやパスワードを直接書き込まないことだ。今回スキャンされた180万本のAPKの多くは、開発者が消し忘れた認証情報を残したまま公開したアプリだと見られる。GitHub CopilotやCursorのようなAI搭載の開発ツールを使っている場合でも、コードに秘密情報を直書きしない習慣そのものは変わらない。むしろAIが読み書きを手伝う分、秘密情報がコードに混ざり込む機会は増える。
2つ目は、AIツールの契約は公式サイトか正規パートナー経由に限ることだ。個人ブローカーやSNS経由の「格安アクセス」は、GTG-50021のような詐欺の典型的な入り口になる。先日はOpenAIのCodexがPaperCutへの侵入に使われた事例を伝えたが、今回のAnthropicの報告と合わせて見ると、AIエージェントが攻撃の実行役に使われる構図は、特定の1社に限った話ではないとわかる。
Section 05
編集部の見立て
Editor's Opinion
今回のレポートで印象に残るのは、Anthropicが自社製品の悪用を包み隠さず数字で出している点です。180万本という規模も、10台のサーバーという構成も、隠そうと思えば隠せる情報です。それを公表する側に回ったのは、公開しないことのほうが長期的な信頼を損なうと判断したからでしょう。
一方で、読者にとっての実利は「Anthropicが正直かどうか」ではなく、「自分の情報がどこで漏れうるか」のほうです。今回の2つの事例は、どちらも利用者の不注意ではなく、開発者側の公開設定とサービス選びの入口で起きています。AIツールを使う場面が増えるほど、こうした入口も増えていくはずです。
もう一点、ShinyHunters・ロシアの国家関与とみられる集団・中国語話者の集団という、性質の異なる攻撃者が同じ期間に同じような手口でClaudeを使っていたことも見逃せません。特定の陣営や国だけの現象ではなく、AIエージェントを使えば誰でも同じ規模の作業を再現できる、という状態そのものが今回の主題だと考えます。
次にAnthropicが同種のレポートを出すとき、悪用の件数が縮んでいるか広がっているかが、業界全体の防御が追いついているかどうかを測る目安になります。
Section 06
まとめ
Anthropicは2026年9月10日、脅威インテリジェンスレポート「Detecting and countering misuse of AI: September 2026」を公開しました。2025年12月から2026年8月までの9カ月間に検知・阻止した悪用事例をまとめたものです。
その中で、ハッカー集団「ShinyHunters」の関係者(社内コード「GTG-50014」)が、AWSの仮想サーバー10台を使い、Androidアプリ180万本を解析して認証情報を盗み出していた事例が明らかになりました。180万本はGoogle Play全体のアプリ数(約199万本)のおよそ9割にあたる規模です。もう一件、Claudeの割引販売をうたうニセの代理店(GTG-50021)が、通信を別のAIモデルへ転送しつつ、利用者の正規アカウント情報を盗んでいた事例も載っています。
Anthropicはレポートの中で、AIへのアクセスは正規の販売チャネルを通じてのみ購入するよう呼びかけています。開発者はコードに認証情報を直書きしない習慣を、利用者は契約先を公式・正規パートナーに限ることを、それぞれ見直す機会だといえます。
次にこの種の報告が出るときは、悪用の件数がどちらへ動いているかを見ていきたい。