Googleの脅威インテリジェンス部門(GTIG)とセキュリティ企業Mandiantが米国時間2026年11月2日、他人のAI契約を乗っ取って使う手口「LLMjacking(エルエルエムジャッキング)」の対応事例を公表した。盗んだAPIキーやクラウドの認証情報で大規模言語モデルを呼び出し、使った分の請求だけを持ち主に回す犯罪である。
Googleが対応した事例では、1日で10万ドル(約1,500万円)を超える不正な請求が出た。組織によっては、アクセスを止められるまでに累計100万ドルへ達している。暗号資産の採掘を横取りする従来の手口が資源をじわじわ食うのに対し、こちらは数時間で請求が跳ね上がる、というのがGoogleの整理だ。
公表から数日が経った時点で、AIを選んで契約している側が何を確かめるべきかを、各社の公式ドキュメントと突き合わせて整理する。
⚠ 情報の鮮度と数字の読み方
一次情報はGoogle Cloud Blogの報告(米国時間2026年11月2日付)で、本記事の公開時点で約2〜3日が経過しています。金額はすべてGoogleが対応した個別の事例で観測された値で、被害の平均ではありません。支出上限の数字は、2026年11月4日に各社の公式ドキュメントで確認した内容です。円換算は1ドル=150円の概算です。
Section 01
LLMjackingとは何か──盗んだ鍵で他人にAIを使わせ、請求だけ持ち主に回す
LLMjackingは、企業が契約しているAIの利用枠を、第三者が勝手に使う手口だ。攻撃者は、公開されたままのAIサーバーを探すか、有効なAPIキーを手に入れる。そのうえで、持ち主の名義でモデルを呼び出す。Googleによれば、被害は北米・南米・アジア太平洋の金融・小売・技術・運輸の各業種で確認されている。
APIキーとは、AIのサービスを呼び出すための合言葉のようなものだ。これを持っている者は、誰であっても「契約者本人」として扱われる。使われた分のトークン(AIが文章を処理する単位)の料金は、鍵の持ち主に請求される。
10万ドル超
1日に積み上がった不正請求(単一の事例)
100万ドル
アクセスを止めるまでの累計(一部の組織)
50万回超
8時間未満でのAPI呼び出し(1事例)
もう一つの特徴は、分業が進んでいることだ。Googleは、侵入して鍵を手に入れる側と、手に入れた鍵を束ねて売る側に分かれていると報告している。後者は「LLMミキサー」と呼ばれ、盗まれた利用枠を中継サーバーで束ねて、地下の購読者に転売する。流れを一枚にまとめると次のようになる。
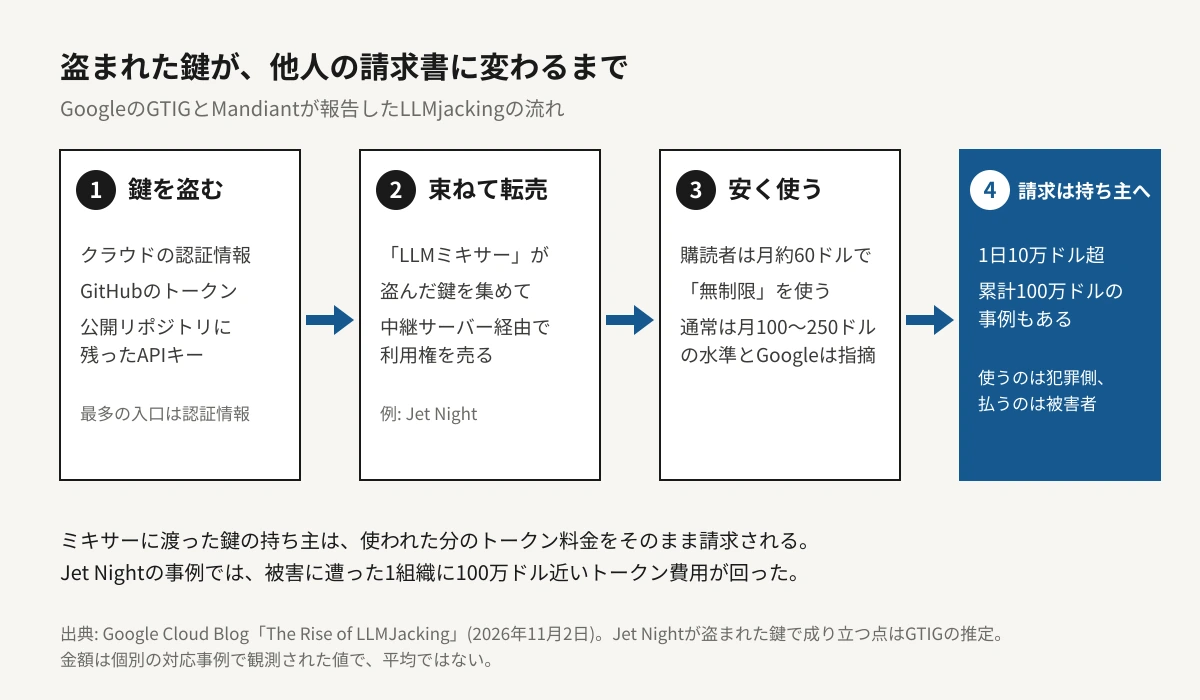
一言でまとめると──「AIの利用枠が、現金化できる盗品になった」。狙われているのは製品の性能ではなく、あなたの契約に紐づく鍵と、その請求書です。
Section 02
鍵はどこから盗まれたのか
Googleの報告で最も多かった入口は、AI専用の鍵ではなくクラウドの認証情報だった。IAMの認証情報、サービスアカウントの鍵、GitHubの個人用アクセストークン、ログイン中のセッショントークンといったものを足がかりに侵入し、その先でAIの利用枠を有効にしている。
01
公開リポジトリに残った鍵
ある攻撃者は、GitHubの公開リポジトリから企業のLLM APIキーを自動で拾い集めていた。使えるかどうかの確認には、1トークンだけ返させる最小の呼び出しを使い、検知の目に触れにくくしていたという。
02
パスワードもMFAも通る偽の入口
UNC6993と呼ばれる集団は、利用者の集まりに参加するための入口を装った偽ページを置いた。利用者に、ログイン中のトークンを含むデータを貼り付けさせ、パスワードと多要素認証をすり抜けた。
03
開けっぱなしのAIサーバー
外部から誰でも触れる状態のOllama(自前でモデルを動かす仕組み)を探し、自分のモデルを勝手に登録する試行も観測された。別の事例では、複数のAIをまとめて中継するLiteLLMの脆弱性を突いて、管理者権限まで奪っている。
もう一つ、見落としやすい点がある。Mandiantが調べた複数の事例では、侵入された時点で、被害組織はAIのサービスを有効にしていなかった。鍵を奪った攻撃者が、Bedrock(AWS)やGeminiのAPIといったサービスを自分で有効にして使い始めている。AIを使っていない組織でも、クラウドの鍵が盗まれれば請求は来る。
同種の構図は、10月に表面化したOpenCode Consoleに預けたAPIキーの流出でも見えた。預けた鍵が漏れ、OpenAI・Anthropic・Googleの鍵で不正な課金が出たという報告だった。
Section 03
月約60ドルの「無制限」が意味するもの
ミキサーの実例として、Googleは「Jet Night」というトークン転売サービスを挙げた。ある攻撃者が、盗んだ他社のAPIキーでこのサービスを動かし、8時間足らずで50万回を超えるAPI呼び出しをした。被害に遭った1組織には、100万ドル近いトークン費用が回ったという。
| 項目 | Jet Night | Googleが示した相場 |
|---|---|---|
| 月額 | 約60ドル(無制限プラン) | 100〜250ドル(同水準の個人向けサービスの目安) |
| 宣伝される中身 | 最先端モデルへのアクセスをうたう | — |
| 公に出ている兆候 | 停止の告知が複数回 | — |
Googleは、相場を大きく下回る値付けから、このサービスは盗まれた鍵がなければ採算が合わないとみている。公開のTelegramチャンネルで複数回の停止を告知していることも、被害者が気づいて鍵を失効させた結果だろうと推定している。ここまでは推定であって、Jet Nightの運営者が自白したわけではない。
ⓘ 利用する側にも関係がある話です
極端に安い「無制限」や、出所の分からない中継APIは、仕組みの上で、誰かの鍵に乗っている可能性があります。使えなくなる日が突然来るだけでなく、そこに自分の入力内容を流すことにもなります。値札の安さだけで選ばず、正規の提供元と契約しているかを確かめてください。
Section 04
OpenAI・Claude・Geminiの支出上限はどこで止まるか
請求が青天井になるかどうかは、契約している側が上限を入れているかで変わる。ChatGPTを提供するOpenAI、ClaudeのAnthropic、GeminiのGoogle。3社の公式ドキュメントでは、止まり方の設計がそれぞれ違っている。
| API | 上限の仕組み | 上限に届いたとき | 読み落としやすい点 |
|---|---|---|---|
| OpenAI | 月間の支出アラート(通知のみ)と、組織・プロジェクト単位のハードリミット(停止)が別の機能 | ハードリミットに届くと該当のリクエストが429エラー | アラートだけでは止まらない。強制は即時ではなく、支出が設定額をわずかに超えうる |
| Claude API | 階層ごとの月間上限(Start 500ドル/Build 1,000ドル/Scale 20万ドル)。自分で低い上限を置くことも、ワークスペース別に支出とレートの上限を置くこともできる | 階層の上限に届くと、翌月1日0時(UTC)まで停止し429エラー。自分で置いた上限に届いたときはHTTP 400エラー | Custom階層には月間上限がなく、個別に取り決める |
| Gemini API | 請求アカウントの階層別上限(Tier 1 250ドル/Tier 2 2,000ドル/Tier 3 2万〜10万ドル)。プロジェクト別の上限はAI Studioで設定 | 上限に届くと、そのアカウントに紐づく全プロジェクトが翌月1日まで停止 | プロジェクト別の上限は試験的機能で、約10分の遅れによる超過がありうる。請求書払いのアカウントは対象外 |
数字を並べると、上限の高さがそのまま被害の天井になるとわかる。Googleが示した「1日10万ドル超」のペースが続くなら、Claude APIのScale階層の月間上限(20万ドル)には2日ほどで届く。Geminiの最上位階層の上限(最大10万ドル)なら、1日で届きうる。逆に、Start階層の500ドルやTier 1の250ドルなら、設計上は100万ドルに届くずっと手前で止まる。
ただし、この対比には限りがある。Googleの報告は、被害組織がどの上限を設定していたかに触れていない。表の数字は、各社が公式に示している設計であって、Googleが対応した事例にそのまま当てはめた結果ではない。
💡 Geminiの鍵には新しい決まりがあります
Gemini APIの公式ドキュメントによると、2026年5月28日以降にAI Studioで作る新しい鍵は、サービスアカウントに結びついた「認証キー」になります。制限をかけていない従来型のキーは、Gemini API側が受け付けないとも書かれています。古い鍵を使い続けている場合は、制限の有無を確認する価値があります。
Section 05
今日確認する5つのこと
Googleの提言と、各社の公式ドキュメントを重ねると、確認する順番は次のようになる。
- 鍵が公開の場に残っていないかを調べます。GitHubなどのリポジトリに鍵が見つかったら、失効させて作り直します。Googleは、リポジトリの秘密情報スキャンを自動化することを勧めています。
- 通知だけでなく、止まる上限を入れます。OpenAIはハードリミット、Claude APIはBillingページとワークスペース別の上限、GeminiはAI Studioの月間上限が該当します。
- 鍵を用途と環境で分けます。簡単な処理に使う鍵で、高額なモデルまで呼べてしまう状態は避けます。開発用と本番用も別にします。
- 中継ゲートウェイと自前サーバーを点検します。LiteLLMやOllamaを使っているなら、外部から誰でも触れる状態になっていないか、更新が最新かを見ます。
- 呼び出しの記録を有効にします。Google Cloud上でGeminiを呼ぶ場合、推論の記録(Data Accessログ)は初期設定では無効で、手動で有効にしない限り、不正な呼び出しを後から追えません。AIのサービスが身に覚えなく有効になった時点で、警報が鳴るようにしておきます。
⚠ 個人の月額プランとの違い
この報告が扱っているのは、企業のクラウドとAPIの従量課金です。ChatGPTやClaudeの月額プランで使っているだけの個人が、同じ形で100万ドルを請求されるという話ではありません。ただし、会社でAPIキーを預かっている人や、個人でも従量課金のAPIを使っている人は、上の5点が当てはまります。
Section 06
編集部の見立て
Editor's Opinion
100万ドルという数字より重いのは、「使っていないAIサービスにも請求が来る」という点だと考えます。攻撃者がサービスを有効にしてしまえば、契約した覚えのない利用枠に費用が積み上がります。AIを選ぶときの比較表には、性能と料金に加えて、誰かに鍵を奪われたときに、請求がどこで止まる設計かという列が必要になります。
その物差しで見ると、3社の違いははっきりしています。Claude APIは階層ごとに上限が最初から決まっており、OpenAIは停止する上限を自分で入れる方式です。GeminiのAPIには階層別の上限がありますが、プロジェクト別の上限は試験的な機能と明記されています。どれが優れているという話ではなく、初期設定のまま使うと、どこまで請求が伸びうるかが違うということです。
もう一点、読み方の注意があります。この報告の防御策には、Google自社の検知製品(Google Security Operations)のルール名の一覧が含まれています。提言の全体を製品の案内として退ける必要はありませんが、割り引いて読む箇所はあります。被害額と呼び出し回数は、Googleが対応した事例の観測値です。一方、Jet Nightが盗まれた鍵で成り立っているという部分は、Googleの推定にとどまります。
そのうえで、GoogleはLLMjackingが暗号資産の採掘を横取りする手口より優先されるようになると予測しています。AIを使う会社が増えるほど、盗む価値のある鍵も増えます。この予測が当たるかどうかは、来年の被害報告を見るまで分かりません。
Section 07
まとめ
GoogleのGTIGとMandiantは2026年11月2日(米国時間)、AIの利用枠を盗んで請求を持ち主に回す「LLMjacking」の実態を公表しました。単一の事例で1日10万ドルを超える不正請求が出て、一部の組織では累計100万ドルに達してからアクセスが止められています。
最も多い入口は、AI専用の鍵ではなくクラウドの認証情報でした。公開リポジトリに残った鍵、偽のログイン入口、開けっぱなしのAIサーバー、中継ゲートウェイの脆弱性が使われています。侵入時点でAIを有効にしていなかった組織にも、請求は届いています。
盗まれた利用枠は「LLMミキサー」を通じて、月約60ドルの無制限プランなどの形で転売されています。Jet Nightの採算については、Googleが盗難の鍵に依存するとみているという段階で、運営者の確認はありません。
請求が止まる位置は、OpenAIはハードリミットを入れた時点、Claude APIは階層ごとの月間上限(Start 500ドル/Build 1,000ドル/Scale 20万ドル)、Geminiは請求アカウントの階層別上限と、設計が異なります。止まる上限を入れ、鍵を用途で分け、呼び出しの記録を有効にすることが、この報告から導ける確認事項です。
確認する一点を挙げるなら、いま使っているAPIの請求画面で、日別の利用額に身に覚えのない山がないかを見ることだ。次の請求日を待たずに、今日のうちに見られる。