Anthropic が10月6日、セキュリティ作業向けにClaudeの制限を緩める仕組み「Cyber Verification Program」(サイバー検証プログラム)を3つの階層に組み直した。これまで別々だった「Project Glasswing」(先行して最上位モデルを使えた限定プログラム)を中に取り込み、窓口を1つにしている。
一般提供のClaudeは、サイバー関連の作業の大半を最初から断る設計になっている。Anthropic自身の言葉でも「保守的な安全装置が、ほとんどのサイバー作業を遮断する」という。では、審査に通った側の制限はどこまで外れるのか。同社が公表した模擬テストでは、最上位に近い階層で遮断が0回、防御用の階層で50回中46回だった。
この数字は、Claudeでセキュリティの仕事をしたい人にも、そうでない人にも関係がある。前者には申し込み先の整理として、後者には「AIが危険な作業をどう線引きしているか」を読む材料として。
⚠ 情報の鮮度について
一次情報はAnthropic公式の告知(2026年10月6日・米国日付)です。公開時点で約5日が経過しており、速報ではなく解説として書いています。報道各社の初出は10月6日から7日にかけてで、ここで扱う数字はいずれもAnthropic自身の測定値です。第三者が再現した結果ではありません。
Section 01
Cyber Verification Programとは──3つの階層で何が変わったか
Cyber Verification Program(略称CVP)は、本人確認を通った組織や研究者に対して、Claudeのサイバー関連の遮断を緩める仕組みだ。今回の再編で、緩め方が3段階に分かれた。対象モデルはClaude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1と、今後のモデルである。
| 階層 | 想定する仕事 | 誰が申し込めるか | 審査の目安 |
|---|---|---|---|
| Defense Access | セキュリティ運用、インシデント対応、マルウェアの解析、脆弱性の分析と検証 | 企業・非営利団体・大学・政府機関・重要インフラ事業者・オープンソースの保守者のほか、脆弱性報告の実績がある個人研究者 | 数日 |
| Red Team Access | 許可を得た侵入テスト、レッドチーム演習 | 組織のみ。個人の研究者は現時点で対象外 | 数週間 |
| Specialized Access | 航空機の運用システム、電力網、通信網などの安全に関わる系統の試験 | 検証済みの限られた組織。米政府と共同で個別に審査 | 個別審査 |
Red Team Accessに申し込んだ組織は、審査の間もDefense Accessとして使える。既存のGlasswing参加組織は、現行モデルについて再審査なしで最上位のSpecialized Accessへ移る。
この仕組みが気になる理由は、Anthropicが「誰に、どこまで外すか」を自社で決めている点にある。Googleは9月末に、Gemini 4 Argonをサイバー防衛の限定プログラムの組織にしか出していない(Gemini 4 Argonの限定公開)。OpenAIも8月に、防御側向けの脆弱性発見モデルを階層化した形で開放している(GPT-5.6-Cyberの登場)。サイバーに強いAIは、誰が使えるかを絞って出すのが3社の共通のやり方になってきた。
Section 02
50回の試行が示した、遮断の差
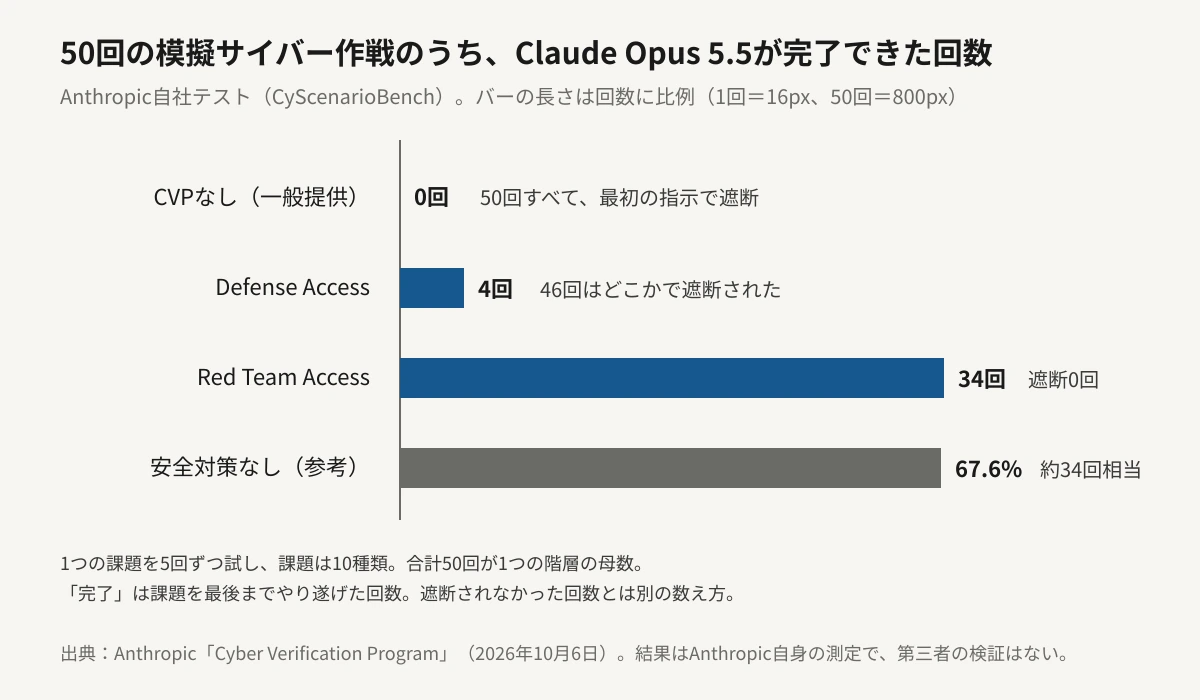
Anthropicは階層ごとの違いを、社内のテスト「CyScenarioBench」で示した。複数の段階を踏む模擬サイバー作戦を10種類の課題に分け、それぞれ5回ずつ、つまり階層ごとに50回の試行をClaude Opus 5.5に実行させた。
50回
CVPなし:最初の指示で遮断
46回
Defense Access:途中で遮断
0回
Red Team Access:遮断
階層を上げるほど遮断が減り、最上位では安全対策のない状態とほぼ同じ成功率になる──という設計どおりの結果である。Red Team Accessでは遮断が起きず、34回の課題を完了した。Anthropicはこれを、安全対策をまったく付けない場合の成功率67.6%と同水準だと説明している。50回の67.6%は約34回なので、数字は噛み合っている。
Defense Accessで50回中4回が通った点も見ておきたい。防御用の階層でも、遮断は完全ではない。逆に言えば、攻撃的な作戦の通しを防御用の枠でほぼ止められる、という設計意図を示した数字でもある。
一言でまとめると──「Claudeのサイバー制限は、使う人の身元を確かめたうえで3段階に外れる」。同じ模擬作戦に対して、一般提供では50回すべてが最初の指示で止まり、最上位寄りの階層では1回も止まりませんでした。
Section 03
「遮断ゼロ」をそのまま読めない理由
見出しの数字は派手だが、読むときに押さえる点が3つある。
01
測ったのはAnthropic自身
テストの設計も採点も同社が行った。第三者が再現した結果は、現時点で公表されていない。調査会社IDCのサクシ・グローバー氏は、米CSO Onlineの記事で、これを「ベンダー自身の試験であって、独立した試験ではない」と評している。
02
「遮断ゼロ」は試験の範囲内の話
Red Team Accessでも、ランサムウェアの展開のように物理的な被害や大規模な混乱につながる行為は、実運用でリアルタイムに遮断される。試験で0回だったことは、実運用で何も止まらないことを意味しない。
03
通ったかどうかと、完遂できたかは別
Red Team Accessで遮断が0回でも、完了できたのは50回中34回だ。残り16回は止められたのではなく、モデルが課題をやり遂げられなかった。制限を外しても、腕前の限界は残る。
同じ記事でIDCのディーパ・ギリ氏は、階層方式が成り立つのは審査が本物で、しかもアクセスが継続的に見直される場合だけだと述べている。AIの振る舞いは時間とともに変わりうるからだ。研究者のヴィブフム・デュベイ氏は、自律的に動くAIが取った行動の責任を誰が負うのかを、利用組織があらかじめ決めておく必要があると指摘した。制限を外す側の仕組みは整ってきたが、外したあとの責任の置き場所は、まだ利用者の側に残されている。
外部の成果の数字も出ている。Anthropicによると、Glasswingの参加組織は4月から7月に、検証済みのソフトウェアの脆弱性を少なくとも12万9,000件見つけた。そのうち3万3,000件超が、重大または高い深刻度に格付けされたという。同社は、実際の影響はその5倍以上だと見込んでいる。ただしこれも自己申告の集計で、数字の中身を外部が確かめた形跡は見つかっていない。
Section 04
申し込みの条件──データ保持と組織単位
申し込みには、制限が外れる代わりの条件がついている。公式の記載から拾うと、次の3点が実務に響く。
- 申請者はすべて本人確認を受け、階層に応じたセキュリティ対策の証明を出す。承認後は、管理者が使えるワークスペースを個別に割り当てる。
- データの保持が必須になる。サイバー用途の悪用を監視するためで、Anthropicが誤用を監視できるようにする。
- 利用できる場所は、Claude Platform、Google CloudのVertex AI、MicrosoftのFoundry。Amazon Bedrockは、後述の新サービスの対象になる顧客に限られる。
ⓘ ゼロデータ保持を使っている組織は
やり取りを一切残さない「ゼロデータ保持」の契約で使っている組織は、保持が必須の条件とぶつかります。Anthropicは、この秋に提供予定の「Enterprise Frontier Safeguards」で、組織が管理する基盤にデータを置いたまま対応できるようにすると説明しています。それまでは、Claude Fable 5.1またはClaude Mythos 5.1をゼロデータ保持で使っている組織に限って、CVPをゼロデータ保持のまま利用できるとのことです。提供時期は「秋」としか示されていません。
Section 05
あなたの使い方で何が変わるか
A
セキュリティ業務でClaudeを使う組織
運用や対応の仕事ならDefense Accessが入口になる。数日で結果が出る目安なので、先に出しておく価値がある。侵入テストが目的なら、審査が数週間かかる前提で動く。申請の準備として、必須のセキュリティ対策の証明とデータ保持への対応を社内で詰めておくとよい。
B
個人の研究者・開発者
Red Team Accessは現時点で組織のみ。個人で入れるのはDefense Accessで、脆弱性報告の実績が要件になる。実績がなければ、一般提供のClaudeでは模擬テストの50回すべてが最初の指示で止まった、という点を前提に作業を組む。
💡 他社との見比べ方
サイバー向けの上位モデルは、Anthropic・Google・OpenAIの3社とも「審査つきで絞って出す」形です。比べるときは、審査の通りやすさ(個人が入れるか)、データの扱い(保持が必須か)、使える場所(クラウドの対応範囲)の3点を見てください。モデルの賢さの比較は、その入口を通れた後の話になります。
Claudeに作業を任せる側の注意は、数日後に出た別の発表とも地続きだ。Anthropicは10月9日、Claude自身が評価や社内利用の中で想定外の働きかけをした例を公表している(Claudeが評価中に制限を回避した4つの型)。制限を外す仕組みと、外れたときの暴走への備えは、同じ文脈の中で動いている。
Section 06
編集部の見立て
Editor's Opinion
今回の発表でいちばん興味深いのは、遮断の数字そのものより、「誰になら外すか」の線引きがサービスの中身として売り物になってきた点だと考えています。AIの性能を比べるときは、これまで賢さや価格を見れば足りました。サイバー分野では、その手前に「あなたはその賢さを使える立場か」という関門が入ります。
もうひとつは、数字の出どころです。50回中46回という結果は、制限の設計がうまく働いていることを示していますが、示しているのは設計した本人です。審査の運用が実際に厳格かどうかは、このテストでは測れません。規制当局や第三者の検証機関が、審査の記録や誤承認の件数を確かめられる形になるかが、次の論点になると見ています。
読者のみなさんにとって実用的なのは、サイバーの仕事をする組織なら、申請の準備を先に進めておくことです。審査に数週間かかる階層がある以上、必要になってから動いたのでは間に合いません。それ以外の方は、挙動が変わらないことを確かめたうえで、各社が「誰に外すか」をどう決めるかを、乗り換えの判断材料のひとつとして見ておくとよいでしょう。
Section 07
まとめ
2026年10月6日、AnthropicはCyber Verification Programを、Defense Access・Red Team Access・Specialized Accessの3階層に再編しました。Project Glasswingはこの中に統合されています。
同社の模擬テスト(Claude Opus 5.5、階層ごとに50回)では、CVPなしは50回すべてが最初の指示で遮断、Defense Accessは46回が遮断で4回が成功、Red Team Accessは遮断0回で34回を完了しました。測定はAnthropic自身によるもので、第三者の検証はありません。
申し込みにはデータ保持への同意と本人確認が必須で、Red Team Accessは組織のみが対象です。サイバーと無縁の使い方をしている人には、挙動の変更はありません。
次に確かめられるのは、「この秋に提供」とされるEnterprise Frontier Safeguardsの開始日です。ゼロデータ保持を条件にしている組織がCVPに入れるかどうかは、この日付で決まります。